الخميس، 21 يوليو 2016

إبقى في أمان عن طريق تشغيل التحديث الأمني التلقائي على نظام أوبنتو

أكمل المقال
السلام عليكم - مرحبا بكل متابعي مدونة الموسوعة للمعلوميات اليوم في هذا الشرح البسيط أقدم لكم طريقة التحديث الأمني التلقائي على نظام أوبنتو لكي تبقى في أمان لاستخدامك للانترنت.

إبقى في أمان عن طريق تشغيل التحديث الأمني التلقائي على نظام أوبنتو

واحدة من أكثر الأشياء الهامة التي يجب القيام به مع نظام التشغيل وأي تخصص البرمجيات هوالقيام بتحديث النظام، تحسينات وتصحيح الأخطاء، وأكثر من ذلك! تحديث النظام يمكن أن يكون حاسما جدا إذا تعلق الأمر مع الأمور الأمنية. تخيل إذا كان هناك ثغرة أمنية في نظام التشغيل بحيث يمكن الوصول إلى الملفات الخاصة بك وكلمة المرور وأي شئ سري على جهاز الكمبيوتر الخاص بك. على الرغم من أن أوبونتو تعد واحدة من عديد التوزيعات يعرف بنظام تشغيل آمن، يجب أن لا نقلل من أهمية تحديث النظام، خصوصا تحديثا مع تتعلق الاشياء الأمن. حيث في هذا الموضوع أقدم كيفية التحديث الأمني التلقائي للنظام.

إبقى في أمان عن طريق تشغيل التحديث الأمني التلقائي على نظام أوبنتو

إذا كان هناك تحديثات تخص الجانب الأمني ، فإنه سيتم تحميل وتثبيت تلقائيا دون أي إجراء إضافي من المستخدم. لتطبيق هذه الطريقة عليك فقط تشغيل الأمر التالي على الطرفية "terminal".

sudo dpkg-reconfigure -plow unattended-upgrades

إبقى في أمان عن طريق تشغيل التحديث الأمني التلقائي على نظام أوبنتو


بعد تشغيل الأمر نقوم بالضغط على Yes للموافقة, بعد ذلك يتم تشغيل unattended upgrade أو الترقية الغير مراقبة.

خيار "When there are security updates:" غير مفعلة

إبقى في أمان عن طريق تشغيل التحديث الأمني التلقائي على نظام أوبنتو


إذا كنت ترغب في تعطيل الترقية غير المراقب، الرجاء تشغيل الأمر مرة أخرى، واختيار "No" عندما يطلب منك ذلك.

زكرياء بن عاتي


السبت، 23 يناير 2016

5 أدوات مكافحة للفيروسات في متصفحك | إفحص الروابط قبل النقر عليها

أكمل المقال
السلام عليكم و رحمة الله و بركاته .
من المعروف الأن أن الأنرنت فضاء كبير ، مليئة بالمحاسن و المخاطر ، و نظررا لتعدد مخاطرها فمن الواجب عليك أن تحذر من الفيروسات و الروابط التي تؤدي بك إلى الإختراق ، ازيد من 5 مليارات من الصفحات في محرك البحث جووجل غير صالحة ، تؤدي بك إلى خطورة معينة قد نفسد حاسوبك أو تعرضك للإختراق ، كلها برمجيات خبيثة ، فهذا ما يسمى بالفخ تجعل سهم الماوس الخاص بك ينقر على أي رابط و متى يشاء ، لا أخي الكريم ، عليك بالحذر ، لذلك في هذا الموضوع سأعطيك 7 أدوات مجانية  مكافحة للبرمجيات الخبيثة و الفيروسات و فحص الروابط من سلامتها ، تابع معي .


بهذه الإضافات أو الادوات التي تكون في متصفحك ، تصبح تتصفح الأنترنت في امان و تنبهك في حالة وجود رابط خطير أو فيروس .

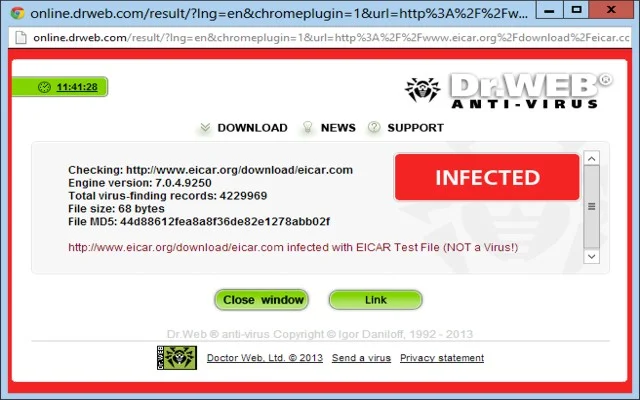
Dr.Web


هذه الاضافة متوفرة على المتصفح كروم ، فايرفوكس ، و سفاري حيث دوره يظهر لك نتائج الروابط قبل النقر عليها للتوخي بالحذر لذلك فهي اداة مهمة جدا لكم 


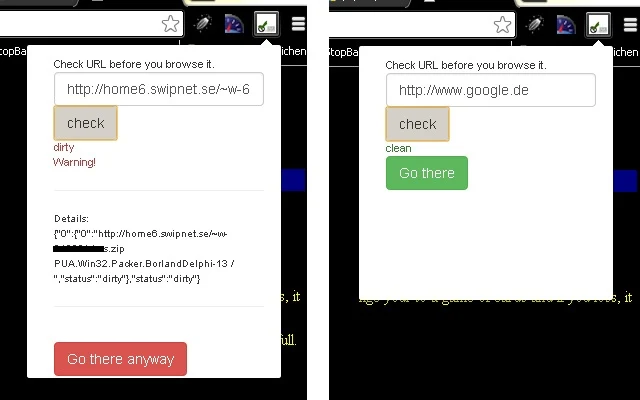
ipty.de/av


هذه الإضافة دورها التحقق من الروابط و الملفات من سلامة خطورتها و فحصها من عدم وجود الفيروسات و مميزات عديدة جدا يمكنك إكتشافها عند تحميل هذه الإضافة


Secure Browsing


إضافة تحميك من الماطر الأمنية و من خلالها تفتح أي رابط أو أي صفحة غير الأنترنت و تتحقق من مخاطرها

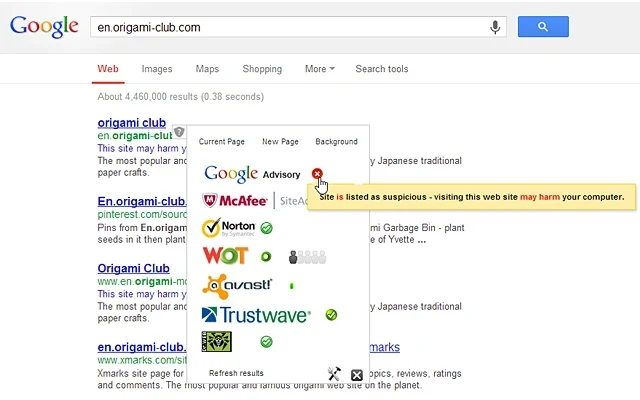
Safe Preview


 اضافة لكل من متصفح كروم و فايرفوكس تقع في القائمة الخاصة عند النقر بالزر الأيمن للماوس و تحتوي على مزايا جد رائعة مثل معاينة صفحات بحث جووجل 


Scan URL With

اضافة متوفرة على المتصفح فايرفوكس ، تفحص روابط من سلامتها و خطورتها ، بحيث توفر لك 5 خيارات للفحص  منها نورتون أنتفيروس المعروف و يتحقق من الموقع الذي تقوم بزيارته من عدم سرقة معلوماتك الشخصية ، حقا رائع .


في الأخير يجب ان تكون شخص يحذر من مخاطر الأنترنت لأنك لا تدري متى تنقلب الأمور ضدك و تسرق بيانات و يتم غختراقك و سرقة بياناتك الشخصية .

الأربعاء، 15 أبريل 2015

"اتش آي دي غلوبال" تكشف عن حلول ActivID Tap Authentication

أكمل المقال
"اتش آي دي غلوبال" تكشف عن حلول ActivID Tap Authentication

أطلقت اليوم شركة "اتش آي دي غلوبال"، الرائدة عالمياً في مجال حلول تأمين الهوية، منصة التحقق ActivID® Tap Authentication التي تضمن إمكانات التحقق المريحة والآمنة للتطبيقات السحابية وخدمات الويب. 

تمكّن المنصة الجديدة، والتي تحمل اسم ActivID® Tap Authentication لبرمجيات مايكروسوفت، المستخدمين من ملامسة البطاقة الذكية على الحاسوب المحمول او الجهاز اللوحي أو الهاتف أو أي جهاز يعمل بتقنيات اتصال المدى القريب NFC، لسهولة الوصول إلى تطبيقات Office365 وغيرها من التطبيقات السحابية والخدمات القائمة  على الويب.  

وتستخدم الحلول إثباتات Seos® الحائزة على الجوائز، لتتيح للمؤسسات إمكانية الحصول على تجربة متسقة عند محاولة الوصول إلى الأبواب أو التطبيقات السحابية. 

في تعليقه على الأمر قال تيم فيبس، نائب الرئيس لتسويق المنتجات لحلول تأمين الهوية لدى اتش آي دي غلوبال: "صممت منصة ActivID Tap Authentication لتحسين كل من الجانب الأمني وتجربة المستخدمين في مجموعة واسعة من الاستخدامات المؤسسية، وفي البيئات التي تتطلب تسجيل الدخول 20 مرة أو أكثر في اليوم الواحد للوصول إلى البيانات أو الخدمات المطلوبة. 

ونظراً لكونها الحل الأول الذي يستخدم خدماتنا للتحقق، فإن منصة ActivID Tap Authentication  لبرمجيات  مايكروسوفت تقلل الحاجة إلى كلمات المرور المعقدة وتزيح عبء تكرارها باستمرار. فهي تسمح للمستخدمين باستعمال بطاقة واحدة فقط للوصول إلى البيانات والموارد السحابية وفتح الأبواب بسهولة."  

تسمح الحلول الجديدة بالتحقق من أجل استخدام عدة تطبيقات وخدمات عبر أجهزة متعددة دون الحاجة إلى استعادة مزيد من الرموز وكلمات المرور أو تكرار إدخالها. وتتكامل المنصة الجديدة بشكل وثيق مع خدمات الدليل النشط في   Windows Server 2012 R2 وخدمات اتش آي دي غلوبال السحابية للتحقق، كما أنها لا تتطلب تكاليف سنوية إضافية للصيانة أو الدعم، بحيث تكون برمجيات العملاء ورخص المستخدمين مشمولة في نموذج الأسعار المرن للمشتركين. 

ومن جانبه صرّح أندرو كونواي، المدير الأول لتسويق منتجات التنقل المؤسسية لدى مايكروسوفت: "بالاستفادة من خدمات  الدليل النشط، تسهّل خدمات التحقق عبر منصة ActivID Tap Authentication من اتش آي دي غلوبال على فريق تقنية المعلومات إدارة عدة حالات استخدام وكلمات للمرور، لتنفي حاجة الموظفين والمستخدمين الآخرين لتذكر أو استعادة او تتبع كلمات المرور المتعددة." 

تتضمن الحلول مزود ActivID Tap Authentication وتطبيق Tap للأجهزة التي تعمل بنظام التشغيل Android™، وعميل Tap لنظام التشغيل Windows 7 وخدمات التحقق السحابية وبطاقات Seos الذكية من اتش آي دي غلوبال وقارئ OMNIKEY® USB الاختياري للأجهزة التي تعمل بنظام التشغيل Windows 7 بدون قارئات NFC المدمجة. 

التوفر 

منصة ActivID Tap Authentication لبرمجيات مايكروسوفت متوفرة الآن. اضغط هنا لمزيد من المعلومات. 

لمتابعة المزيد من أخبار اتش آي دي غلوبال، تفضّل بزيارة المركز الإعلامي أو قراءة مدونة القطاع أو سجل لتلقي تحديثاتنا الإخبارية ومقاطع الفيديو وتابعنا على مواقع Facebook  وLinkedIn وTwitter .

حول   HID Global

HID Global هي المصدر الموثوق للمنتجات والخدمات والحلول المبتكرة والمعرفة المتعلقة بابتكار واستخدام وإدارة حلول الهوية الآمنة لملايين العملاء حول العالم. تعمل الشركة في الأسواق الخاصة بإمكانات الوصول عبر الأجهزة المتحركة ومجموعتها الواسعة من وسائل التحكم الفعلي والمنطقي بإمكانات الوصول إلى جانب حلول إضافة المعلومات الشخصية إلى البطاقات وأنظمة إدارة الزوار والبطاقات الحكومية وبطاقات المواطنين ذات المزايا الأمنية العالية وتقنيات التعريف RFID المستخدمة في تطبيقات تعريف الحيوانات وفي القطاع الصناعي والخدمات اللوجستية وغيرها. ومن أبرز العلامات التجارية للشركة كل من  ActivID® و EasyLobby®, FARGO® و IdenTrust® و LaserCard® و Lumidigm®  و HID®. يقع مقر الشركة في أوستن بولاية تكساس، ويعمل لديها أكثر من 2,200 موظف حول العالم، كما تعمل من فروعها لدعم أكثر من 100 دولة. HID Global هي إحدى العلامات التجارية لمجموعة ASSA ABLOY.

  تعتبر علامات ® HID, the HID logo, AsureID, ActivID, Crescendo, iCLASS, iCLASS SE, HID Secure Identity Services, EasyLobby, naviGO, EDGE EVO, VertX EVO, pivCLASS  و  FARGO   علامات تجارية مملوكة او مسجلة لشركة HID Global في الولايات المتحدة الأمريكية و/أو الدول الأخرى. جميع العلامات التجارية الأخرى وعلامات الخدمات وأسماء المنتجات أو الخدمات هي علامات تجارية مملوكة أو مسجلة لمالكيها.
الجمعة، 20 مارس 2015

بالفيديو ثغرة جديدة في تطبيق فيس بوك على الهواتف الذكية

أكمل المقال

 ثغرة جديدة في تطبيق فيس بوك على الهواتف الذكية

ثغرة جديدة في تطبيق فيس بوك على الهواتف الذكية


اكتشف الباحث الهندي " Laxman Muthiyah " عن ثغيرة أمنية جديدة في تطبيق "الفيس بوك" للهواتف المحمولة، الثغرة الجديدة تمكن الهاكر من الولوج الى جميع الصور الموجودة في "الهاتف الذكي" الخاص بالمستخذم.

وقد وضح " Laxman Muthiyah " الباحث الهندي تفاصيل هذه "التغرة الأمنية" الجديدة عبر مدونته الخاصة على "الإنترنيت" من خلال فيديو يشرح به كيف يتم الإختراق و الوصول الى هاتف الضحية، وبحيث أن التطبيق المحمول للفيس بوك يمكن من مزامنة الصور الخاصة مع أحد ألبومات الفيس بوك.


لكن هذه الثغرة الجديدة الموجودة في واجهة برمجة تطبيق فايسبوك تمكن أي تطبيق ثالث من الولوج إلى هذه الصور الخاص الموجودة في الهاتف الذكي و ألبومات صور المستخدم على فايسبوك حتى تلك الموجودة في وضع " خاص " بعد حصول هذا التطبيق على موافقة المستخدم.

وقد أشار الباحث الأمني "Laxman Muthiyah" أنه قد قام بتبليغ "الفيس بوك" بالثغرة وأنها قد قامت بإصلاحها و قدمت له مكافئة 10.000 دولار، وفي وقت سابق كان نفس الباحث الأمني قد كشف عن ثغرة سابقة في موقع الفيس بوك و حصل على مكافئة 12.500 دولار.


كان معك محترف الويب "Th3"، لا تنسى الإلتحاق بنا على الفيس بوك ليصلك كل جديد، والإشتراك في قناتنا على اليوتيوب لمزيد من الشروحات و الأخبار.

السبت، 14 مارس 2015

وزارة الخارجية الأمريكية تطور شبكة لمواجهة الهاكرز

أكمل المقال
وزارة الخارجية الأمريكية تطور نظام حماية جديد

وزارة الخارجية الأميركية تطور شبكة لمواجهة الهاكرز

قالت مؤخر وزارة الخارجية الأمريكية أنها قد طورت يوم الجمعة من نظام حماية شبكات أمن أجهزة الكمبيوتر غير السرية لديها لمواجهة الهجمات الإلكترونية الهاكرز، مما منع بعض الموضفين من  إرسال بريد الكتروني خارجي أو الدخول إلى الإنترنت.

وأضافت المتحدثة باسم وزارة الخارجية الأميركية جين ساكي، أن الوزارة -التي ذكرت في نوفمبر إنها واجهت هجوما إلكترونيا- تحسن "أمن شبكتها الرئيسية غير السرية خلال انقطاع مخطط وقصير لبعض الأنظمة المرتبطة بالإنترنت".

وكانت الوزارة قد قامت بعملية تطوير في نوفمبر أدى أيضا إلى جعل بعض الموظفين غير قادرين على إرسال بريد إلكتروني خارجي أو الدخول إلى الإنترنت.

وقال ساكي في بيان مقتضب إن وزارة الخارجية تواصل مراقبة "النشاط المثير للقلق" بشأن شبكتها غير السرية ولكنها لم تتناول ما إذا كان هناك هجوم جديد في الآونة الأخيرة دفع إلى أحدث تطوير أمني.

وقالت ساكي في البيان: "لم تتعرض أي أنظمة سرية لوزارة الخارجية ولا أنظمتنا المالية والقنصلية الأساسية والانظمة المتعلقة بالموارد البشرية للخطر".

كان معك محترف الويب "Th3"، لا تنسى الإلتحاق بنا على الفيس بوك ليصلك كل جديد، والإشتراك في قناتنا على اليوتيوب لمزيد من الشروحات.